ModSecurity یک Web Application Firewall یا WAF متنباز است که بین درخواستهای کاربران و وبسرور قرار میگیرد و درخواستهای مشکوک را قبل از رسیدن به برنامه وب بررسی میکند.
این ابزار با استفاده از مجموعهای از قوانین امنیتی میتواند الگوهای حملاتی مانند SQL Injection، Cross-Site Scripting (XSS)، File Inclusion و درخواستهای مخرب HTTP را شناسایی کرده و در صورت نیاز آنها را مسدود کند.
در این مقاله بررسی میکنیم ModSecurity چیست، چگونه کار میکند، چه حملاتی را شناسایی میکند و چگونه میتوان آن را در کنترل پنلهایی مانند cPanel و DirectAdmin فعال کرد.
پاسخ کوتاه:
ModSecurity یک فایروال لایه وب (WAF) است که درخواستهای ورودی به سایت را قبل از رسیدن به برنامه بررسی میکند. این ابزار با استفاده از Ruleهای امنیتی میتواند بسیاری از حملات رایج وب مانند SQL Injection و XSS را شناسایی و مسدود کند؛ اما جایگزین تمام اقدامات امنیتی مانند بهروزرسانی CMS، مدیریت دسترسیها و بکاپ نیست.
برای درک بهتر نقش ModSecurity ابتدا باید بدانید
وب سرور چیست
و درخواستهای کاربران چگونه به سایت شما میرسند.
ModSecurity چیست؟
ModSecurity یک ماژول امنیتی متنباز برای وبسرورها است که به عنوان یک لایه محافظ بین اینترنت و برنامه وب قرار میگیرد.
برخلاف فایروالهای معمولی که بیشتر روی ترافیک شبکه و پورتها تمرکز دارند، ModSecurity در سطح درخواستهای HTTP فعالیت میکند؛ یعنی میتواند محتوای درخواست، Headerها، پارامترها و الگوهای ارسالشده به سایت را بررسی کند.
به زبان ساده، زمانی که کاربری یک درخواست به سایت ارسال میکند، این درخواست ابتدا توسط قوانین ModSecurity بررسی میشود. اگر درخواست مطابق یک الگوی مخرب باشد، میتواند ثبت، محدود یا مسدود شود.
ModSecurity چگونه کار میکند؟
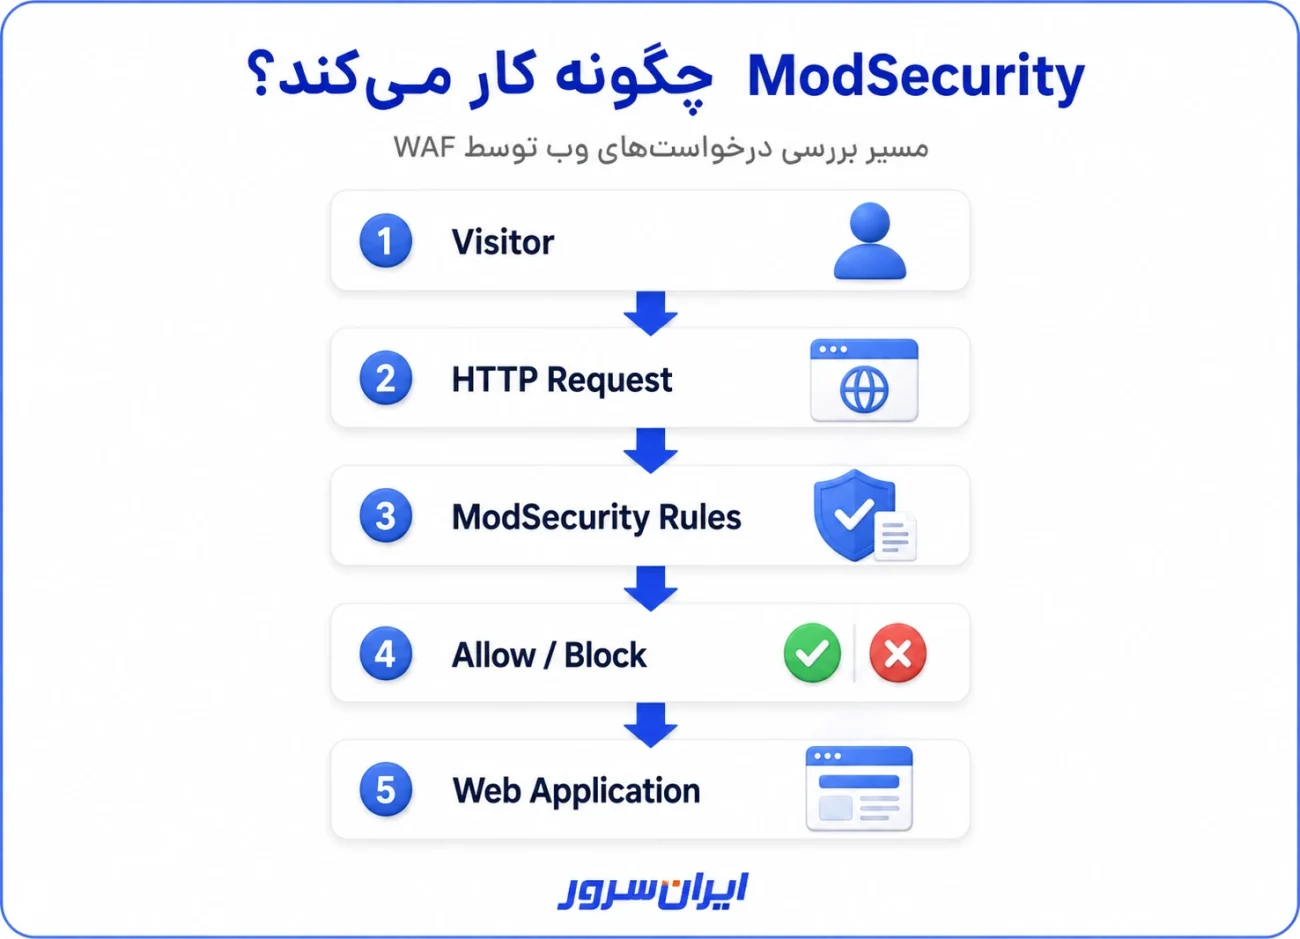
ModSecurity با استفاده از مجموعهای از قوانین امنیتی (Rules) درخواستهای ورودی را تحلیل میکند. این قوانین مشخص میکنند که چه رفتارهایی مشکوک محسوب میشوند و چه واکنشی باید نسبت به آنها انجام شود.
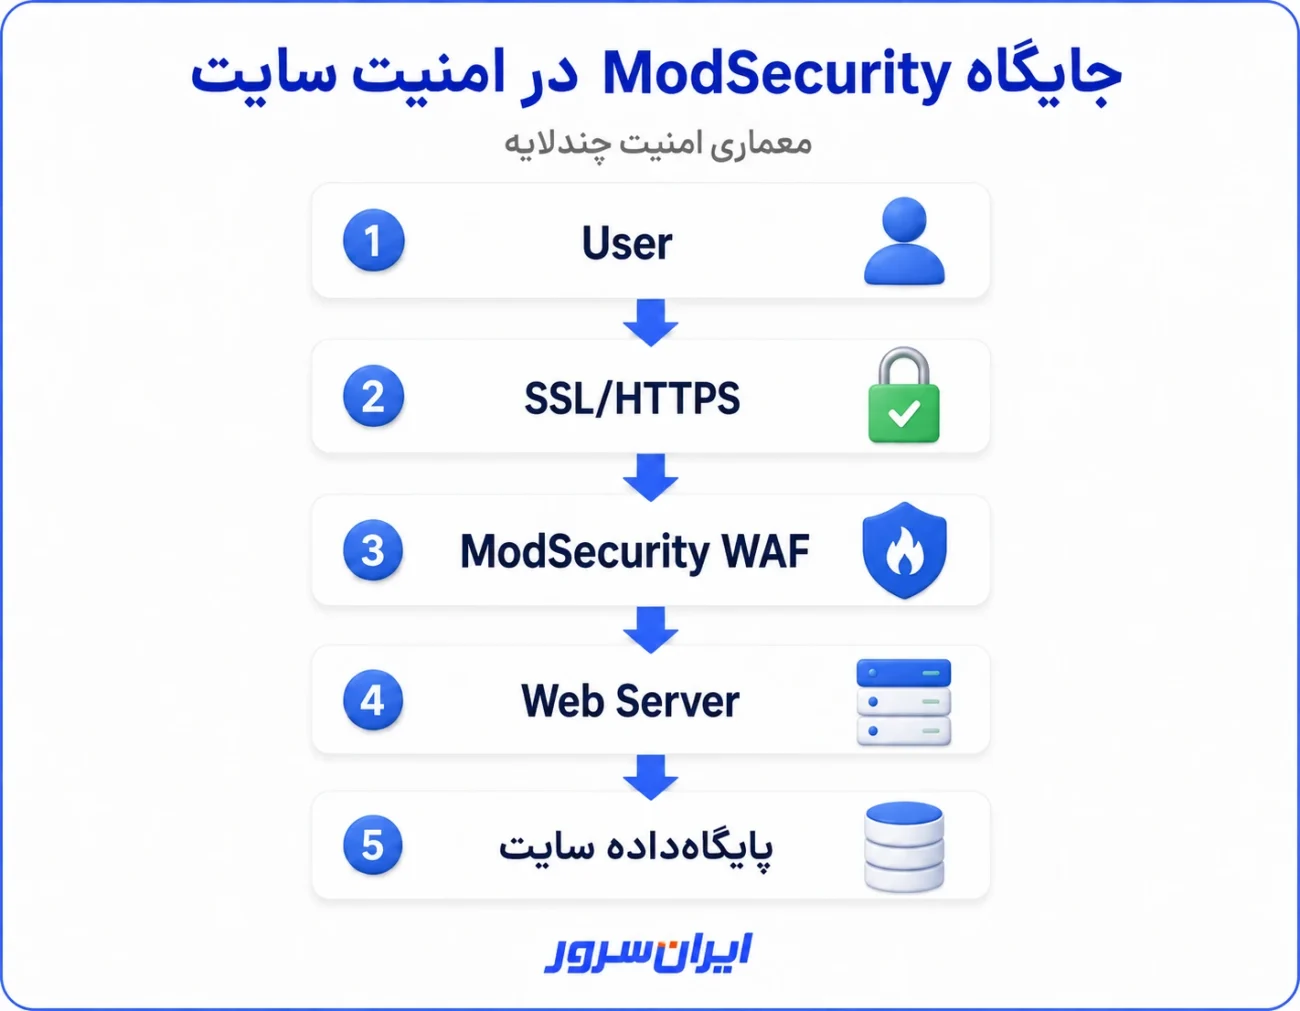
فرآیند کلی کار ModSecurity به شکل زیر است:
- کاربر یک درخواست HTTP به سایت ارسال میکند.
- ModSecurity اطلاعات درخواست مانند URL، Header و Body را بررسی میکند.
- قوانین امنیتی روی درخواست اجرا میشوند.
- در صورت تشخیص رفتار مشکوک، درخواست ثبت یا مسدود میشود.
- درخواستهای سالم به وبسرور و برنامه اصلی ارسال میشوند.
Rule در ModSecurity چیست؟
Ruleها قوانین و دستورالعملهایی هستند که ModSecurity برای تشخیص رفتارهای خطرناک از آنها استفاده میکند.
این قوانین میتوانند بررسی کنند:
- آیا یک درخواست شامل الگوی SQL Injection است؟
- آیا کد مخرب JavaScript در درخواست وجود دارد؟
- آیا کاربر تلاش غیرعادی برای ارسال فایل دارد؟
- آیا یک درخواست با الگوهای حملات شناختهشده مطابقت دارد؟
یکی از مجموعه قوانین شناختهشده برای ModSecurity، مجموعه قوانین
OWASP Core Rule Set (CRS)
است که برای شناسایی حملات رایج وب استفاده میشود.
ModSecurity از چه حملاتی جلوگیری میکند؟
ModSecurity برای شناسایی و کاهش ریسک بسیاری از حملات رایج در لایه Application طراحی شده است. مهمترین موارد عبارتاند از:
| نوع حمله | نقش ModSecurity |
|---|---|
| SQL Injection | بررسی درخواستها برای شناسایی الگوهای تزریق Query مخرب |
| Cross-Site Scripting (XSS) | تشخیص Payloadهای مشکوک شامل Scriptهای مخرب |
| File Inclusion | شناسایی تلاش برای بارگذاری فایلهای غیرمجاز |
| Path Traversal | بررسی تلاش برای دسترسی خارج از مسیرهای مجاز |
| Malicious HTTP Requests | تشخیص درخواستهای غیرعادی و الگوهای حمله شناختهشده |
| Bot Abuse | کمک به محدودسازی برخی رفتارهای مخرب خودکار |

آیا ModSecurity یک آنتیویروس یا فایروال معمولی است؟
خیر. ModSecurity نه آنتیویروس است و نه جایگزین فایروال شبکه.
تفاوت اصلی ModSecurity با ابزارهای امنیتی دیگر در محل فعالیت آن است. این ابزار در لایه وب فعالیت میکند و تمرکز آن روی بررسی درخواستهایی است که به برنامه وب ارسال میشوند.
برای مثال:
- فایروال شبکه بیشتر ترافیک و اتصالهای شبکه را کنترل میکند.
- آنتیویروس فایلها و بدافزارها را بررسی میکند.
- ModSecurity درخواستهای HTTP و رفتارهای مشکوک در سطح وب را بررسی میکند.
تفاوت ModSecurity و WAF چیست؟
در بسیاری از منابع، ModSecurity و WAF کنار هم استفاده میشوند؛ دلیل آن این است که ModSecurity در واقع یک موتور اجرای قوانین WAF است.
WAF یک مفهوم کلیتر برای فایروال برنامههای وب است، در حالی که ModSecurity یکی از ابزارهایی است که میتواند نقش WAF را ایفا کند.
| ویژگی | Firewall شبکه | ModSecurity (WAF) |
|---|---|---|
| لایه فعالیت | Network | Application / HTTP |
| بررسی محتوای درخواست | محدود | بله |
| تشخیص SQL Injection | معمولاً خیر | بله |
| تشخیص XSS | معمولاً خیر | بله |
| مناسب برای | کنترل ترافیک شبکه | محافظت از وباپلیکیشن |
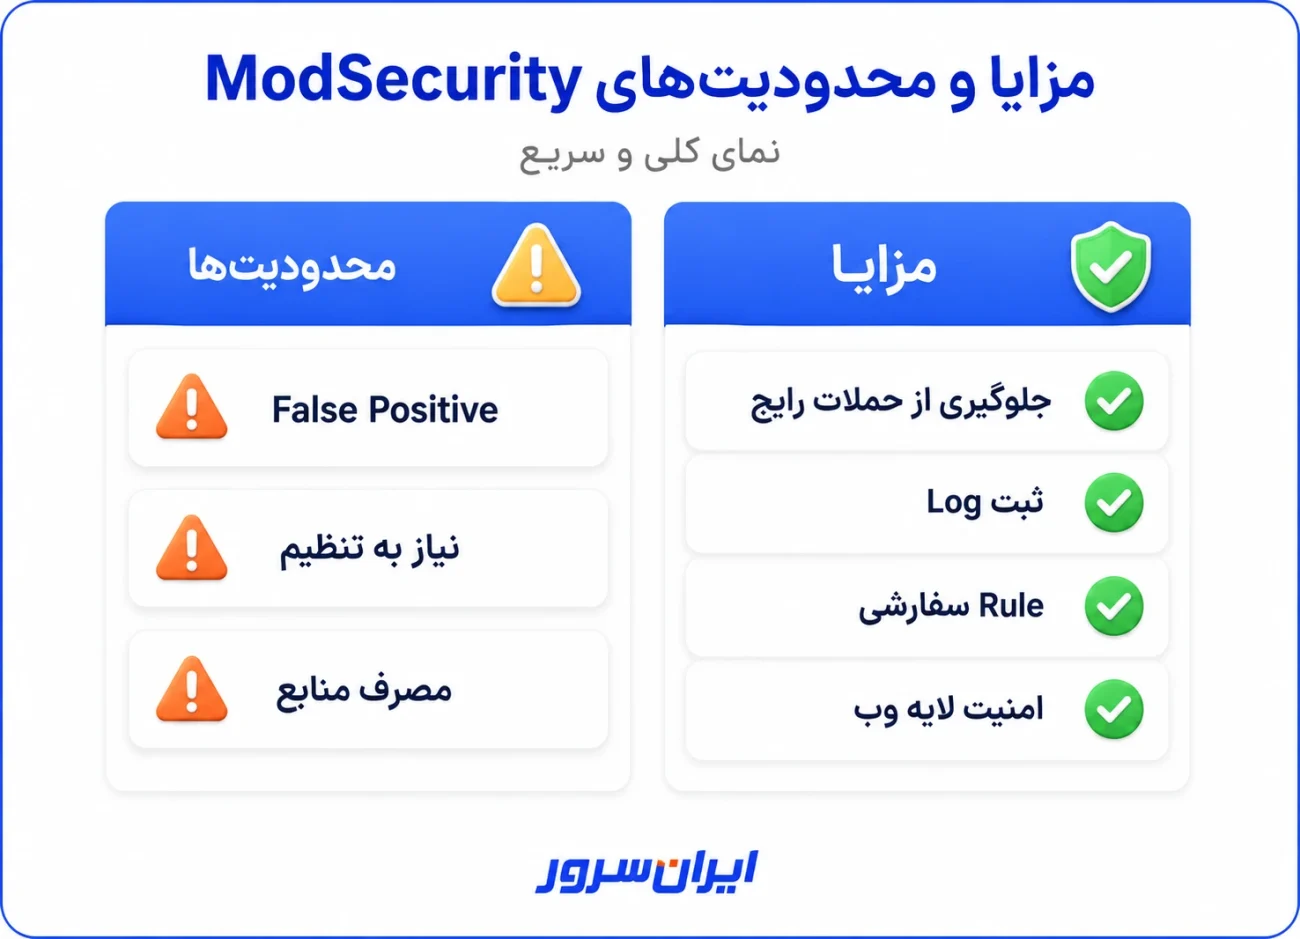
مزایای استفاده از ModSecurity چیست؟
فعالسازی ModSecurity میتواند یک لایه امنیتی اضافه بین اینترنت و وبسایت شما ایجاد کند. این ابزار بهخصوص برای سایتهایی که با CMSهایی مانند وردپرس، جوملا یا فروشگاهسازها کار میکنند، میتواند در کاهش ریسک برخی حملات رایج وب مؤثر باشد.
۱. شناسایی حملات رایج وب
یکی از مهمترین مزایای ModSecurity توانایی آن در بررسی درخواستهای ورودی و مقایسه آنها با Ruleهای امنیتی است. این ویژگی باعث میشود بسیاری از الگوهای شناختهشده حملات قبل از رسیدن به برنامه اصلی بررسی شوند.
۲. متنباز و قابل شخصیسازی بودن
ModSecurity یک ابزار متنباز است و امکان ایجاد یا تغییر Ruleهای امنیتی را در اختیار مدیر سرور قرار میدهد. این موضوع برای سازمانها یا پروژههایی که نیازهای امنیتی خاص دارند اهمیت زیادی دارد.
۳. ثبت Log از درخواستهای مشکوک
یکی از قابلیتهای مهم ModSecurity ثبت رویدادهای امنیتی است. این Logها میتوانند برای بررسی حملات، پیدا کردن علت خطاها و بهبود تنظیمات امنیتی استفاده شوند.
۴. سازگاری با وبسرورهای مختلف
ModSecurity قابلیت استفاده در محیطهای مختلف وبسرور را دارد و میتواند در معماریهای متفاوت مورد استفاده قرار بگیرد.
در هاستهای اشتراکی معمولاً فعالسازی آن توسط شرکت هاستینگ انجام میشود؛ اما در VPS یا سرور اختصاصی، مدیر سرور کنترل بیشتری روی نصب و تنظیمات آن دارد.
معایب و محدودیتهای ModSecurity
با وجود مزایای امنیتی، ModSecurity یک راهکار کامل و بدون خطا نیست. مانند هر سیستم امنیتی دیگری، نیاز به تنظیم و مدیریت صحیح دارد.
۱. ایجاد False Positive
یکی از رایجترین مشکلات ModSecurity، شناسایی اشتباه درخواستهای سالم به عنوان درخواست مخرب است.
برای مثال ممکن است یک فرم جستجو، ارسال کد یا یک درخواست خاص در سایت باعث فعال شدن Rule امنیتی شود؛ در حالی که رفتار کاربر کاملاً طبیعی است.
در چنین شرایطی معمولاً باید Rule مربوطه بررسی و در صورت نیاز اصلاح یا استثنا شود.
۲. نیاز به تنظیم صحیح Ruleها
فعال بودن ModSecurity بدون تنظیم مناسب همیشه بهترین نتیجه را ایجاد نمیکند. Ruleهای بسیار سختگیرانه ممکن است باعث اختلال در عملکرد سایت شوند و Ruleهای بسیار ساده نیز ممکن است پوشش امنیتی کافی ایجاد نکنند.
۳. مصرف منابع سرور
از آنجا که ModSecurity درخواستها را بررسی میکند، پردازش Ruleها میتواند مقداری از منابع سرور را مصرف کند. در سایتهای پرترافیک، تنظیم صحیح Ruleها اهمیت بیشتری پیدا میکند.
آیا فعال بودن ModSecurity برای سایت ضروری است؟
فعال بودن ModSecurity برای بیشتر سایتها یک اقدام امنیتی مفید محسوب میشود؛ اما نباید آن را تنها راهکار امنیتی سایت در نظر گرفت.
امنیت یک وبسایت مجموعهای از اقدامات مختلف است، از جمله:
- بهروزرسانی منظم CMS و افزونهها
- استفاده از رمزهای عبور قوی
- فعالسازی HTTPS
- تهیه Backup منظم
- مدیریت سطح دسترسی کاربران
- استفاده از WAF و ابزارهای امنیتی مناسب
اگر سایت شما روی وردپرس قرار دارد، پیشنهاد میکنیم علاوه بر فعال بودن ModSecurity، مقاله
امنیت وردپرس
را نیز مطالعه کنید.
تفاوت ModSecurity فعال و غیرفعال چیست؟
| وضعیت | توضیح |
|---|---|
| ModSecurity فعال | درخواستهای ورودی براساس Ruleهای امنیتی بررسی میشوند و درخواستهای مشکوک ممکن است مسدود شوند. |
| ModSecurity غیرفعال | درخواستها بدون بررسی این لایه امنیتی به وبسرور ارسال میشوند. |
در بیشتر شرایط توصیه میشود ModSecurity فعال باقی بماند. اگر بعد از فعالسازی سایت با خطای اشتباه مواجه شد، بهتر است ابتدا علت آن بررسی شود و Rule مشکلدار اصلاح شود؛ نه اینکه کل سیستم امنیتی خاموش شود.
آموزش فعالسازی ModSecurity در cPanel
در بسیاری از سرویسهای هاست اشتراکی، ModSecurity از سمت شرکت ارائهدهنده فعال است و کاربر فقط امکان روشن یا خاموش کردن آن را دارد.
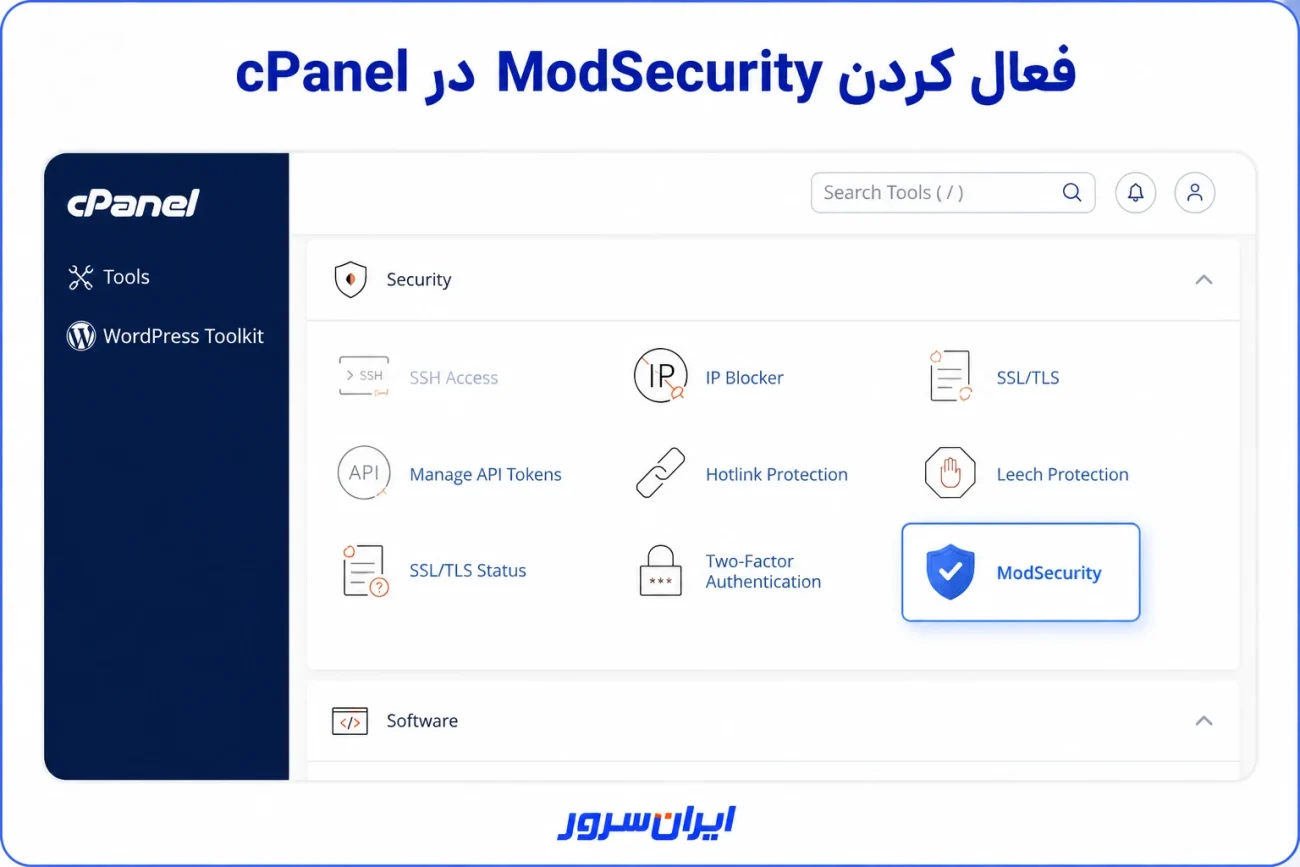
برای بررسی وضعیت ModSecurity در cPanel مراحل زیر را انجام دهید:
- وارد پنل cPanel شوید.
- به بخش Security بروید.
- گزینه ModSecurity را انتخاب کنید.
- وضعیت فعال بودن برای دامنههای خود را بررسی کنید.
فعال کردن ModSecurity برای دامنه
در صفحه ModSecurity معمولاً لیست دامنههای موجود نمایش داده میشود. با فعال کردن گزینه مربوط به دامنه، Ruleهای امنیتی برای آن سایت اجرا خواهند شد.
اگر گزینه فعالسازی وجود ندارد، احتمالاً این قابلیت توسط مدیر سرور یا شرکت هاستینگ مدیریت میشود.
فعالسازی ModSecurity در DirectAdmin
در DirectAdmin نیز فعالسازی ModSecurity به تنظیمات سرور و امکانات ارائهشده توسط شرکت هاستینگ بستگی دارد.
در صورتی که این قابلیت برای حساب شما فعال باشد، معمولاً میتوانید از مسیرهای امنیتی پنل به تنظیمات آن دسترسی پیدا کنید.
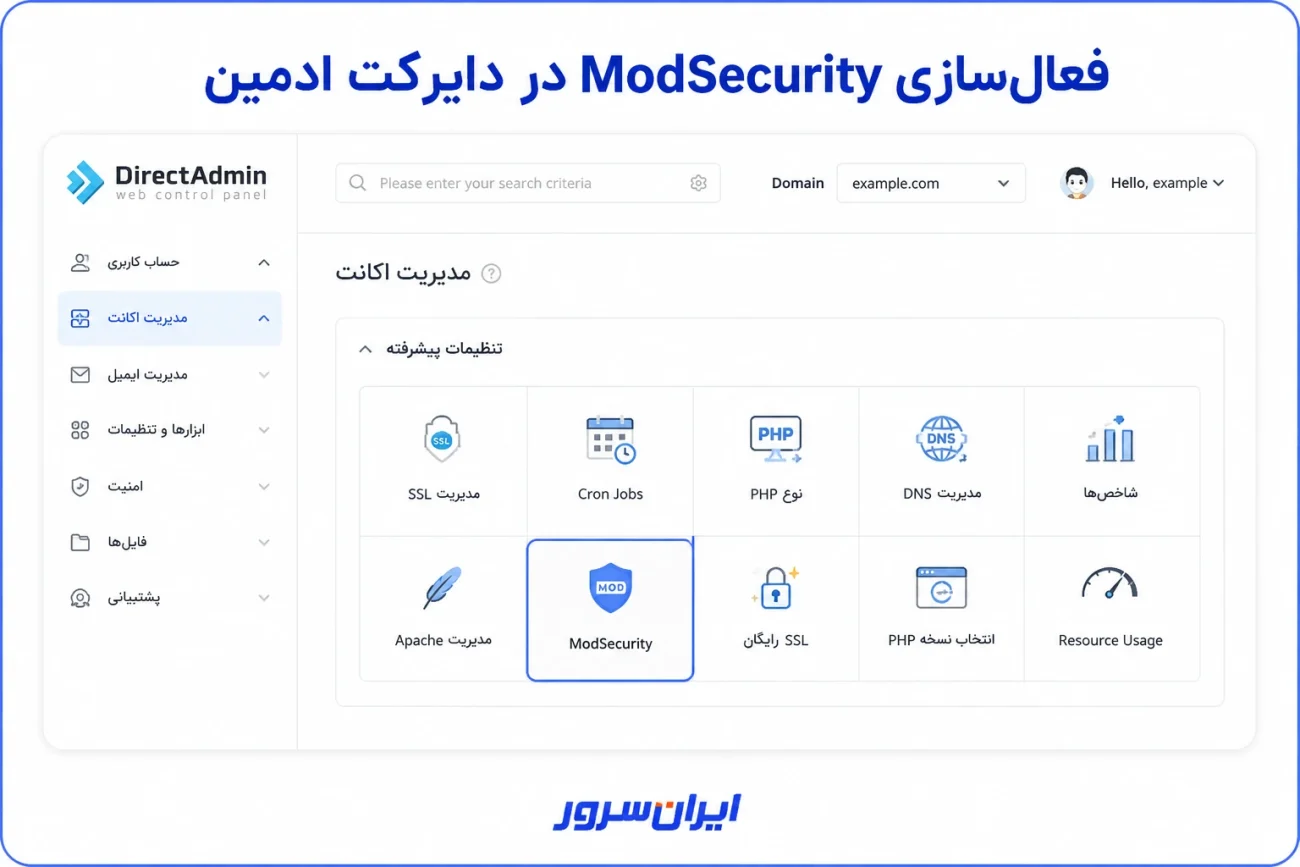
مراحل کلی:
- ورود به DirectAdmin
- رفتن به بخش امکانات امنیتی
- باز کردن ModSecurity
- فعال کردن سرویس برای دامنه موردنظر
چگونه متوجه شویم ModSecurity باعث خطای سایت شده است؟
گاهی بعد از فعال شدن ModSecurity ممکن است برخی درخواستهای سالم نیز مسدود شوند. این مشکل معمولاً با خطاهایی مانند 403 Forbidden نمایش داده میشود.
برای بررسی علت:
- Logهای ModSecurity را بررسی کنید.
- Rule فعالشده را پیدا کنید.
- بررسی کنید آیا درخواست واقعاً مخرب بوده است یا خیر.
- در صورت نیاز Rule را اصلاح یا Whitelist کنید.
خاموش کردن کامل ModSecurity معمولاً اولین راهحل نیست؛ زیرا ممکن است مشکل فقط مربوط به یک Rule خاص باشد.
لینکسازی داخلی پیشنهادی داخل مقاله
برای اینکه مقاله علاوه بر پاسخ به سؤال کاربر، در ساختار Topic Cluster امنیت سایت ایرانسرور نیز جایگاه بهتری پیدا کند، لینکهای داخلی زیر داخل متن قرار میگیرند.
لینک به مقاله «WAF چیست؟»
محل قرارگیری: بعد از اولین تعریف ModSecurity و در بخش «ModSecurity چیست؟»
متن پیشنهادی:
WAF چیست
بهعنوان یک لایه امنیتی بین کاربر و برنامه وب قرار میگیرد و ModSecurity یکی از ابزارهایی است که میتواند نقش WAF را در وبسرور ایفا کند.
لینک به مقاله «هاست چیست؟»
محل قرارگیری: مقدمه مقاله
متن پیشنهادی:
برای آشنایی بیشتر با ساختار میزبانی وب و نقش سرور در اجرای سایت، ابتدا مقاله
هاست چیست
را مطالعه کنید.
لینک به مقاله «امنیت وردپرس»
محل قرارگیری: بخش «آیا فعال بودن ModSecurity ضروری است؟»
متن پیشنهادی:
ModSecurity تنها یکی از لایههای امنیتی سایت است و برای افزایش امنیت کامل وردپرس باید اقدامات دیگری مانند بروزرسانی، مدیریت دسترسی و تنظیمات امنیتی را نیز در نظر گرفت. برای آشنایی بیشتر، راهنمای
امنیت وردپرس
را ببینید.
لینک به مقاله «خطای 403 چیست؟»
محل قرارگیری: بخش خطاهای ModSecurity
متن پیشنهادی:
یکی از خطاهای رایج پس از فعالسازی Ruleهای امنیتی، نمایش خطای 403 است. اگر میخواهید با علتها و روش رفع آن آشنا شوید، مقاله
رفع خطای 403 Forbidden
را مطالعه کنید.
لینک به مقاله «cPanel چیست؟»
محل قرارگیری: بخش آموزش فعالسازی ModSecurity در cPanel
متن پیشنهادی:
اگر با محیط کنترل پنل cPanel آشنایی ندارید، ابتدا راهنمای
cPanel چیست
را مطالعه کنید.
لینک به مقاله «DirectAdmin چیست؟»
محل قرارگیری: بخش فعالسازی ModSecurity در DirectAdmin
متن پیشنهادی:
برای آشنایی بیشتر با امکانات این کنترل پنل، مقاله
دایرکت ادمین چیست
را مطالعه کنید.
خطاهای رایج هنگام استفاده از ModSecurity
خطای 403 Forbidden بعد از فعال کردن ModSecurity
یکی از رایجترین مشکلات کاربران پس از فعالسازی ModSecurity، دریافت خطای 403 است.
این خطا معمولاً به دلیل تشخیص اشتباه یک درخواست سالم توسط Ruleهای امنیتی اتفاق میافتد.
راهکارهای پیشنهادی:
- بررسی Log مربوط به ModSecurity
- پیدا کردن Rule ID مشکلساز
- غیرفعال کردن همان Rule به جای کل ModSecurity
- ایجاد Exception برای درخواستهای معتبر
مسدود شدن فرمهای سایت
گاهی فرمهای ورود، جستجو، ثبتنام یا ارسال محتوا ممکن است به دلیل وجود الگوهای خاص در دادههای ارسالی توسط ModSecurity مسدود شوند.
در این شرایط ابتدا باید بررسی شود که درخواست واقعاً خطرناک نیست و سپس Rule مربوطه اصلاح شود.
کند شدن سایت پس از فعال کردن ModSecurity
در سایتهای پرترافیک، تعداد زیاد Ruleها یا تنظیمات نامناسب میتواند روی مصرف منابع اثر بگذارد.
برای بهینهسازی:
- Ruleهای غیرضروری حذف شوند.
- Logging بیش از حد فعال نباشد.
- از مجموعه قوانین استاندارد مانند OWASP CRS با تنظیم مناسب استفاده شود.
آیا ModSecurity برای وردپرس مناسب است؟
بله. ModSecurity میتواند یک لایه امنیتی مناسب برای سایتهای وردپرسی باشد؛ زیرا بسیاری از حملات رایج مانند SQL Injection و XSS مستقل از نوع CMS هستند.
با این حال نباید انتظار داشت ModSecurity تمام آسیبپذیریهای وردپرس را برطرف کند.
برای امنیت بهتر وردپرس باید همزمان موارد زیر رعایت شود:
- استفاده از نسخه جدید وردپرس
- آپدیت قالب و افزونهها
- حذف افزونههای بدون استفاده
- استفاده از رمزهای قوی
- فعال بودن Backup
- استفاده از HTTPS
آیا ModSecurity جایگزین SSL و HTTPS است؟
خیر. SSL و ModSecurity دو کاربرد متفاوت دارند.
| ابزار | کاربرد |
|---|---|
| SSL / HTTPS | رمزگذاری ارتباط بین کاربر و سایت |
| ModSecurity | بررسی و فیلتر کردن درخواستهای HTTP مشکوک |
به همین دلیل یک سایت امن معمولاً به هر دو نیاز دارد.
جمعبندی؛ آیا فعالسازی ModSecurity برای سایت ضروری است؟
ModSecurity یکی از ابزارهای مهم برای افزایش امنیت وبسایتها است که با قرار گرفتن در لایه وب، درخواستهای ورودی را بررسی کرده و الگوهای مشکوک را شناسایی میکند.
این ابزار میتواند در کاهش ریسک حملاتی مانند SQL Injection، XSS و برخی درخواستهای مخرب HTTP مؤثر باشد؛ اما نباید آن را جایگزین تمام اقدامات امنیتی سایت دانست.
بهترین نتیجه زمانی به دست میآید که ModSecurity در کنار سایر اقدامات امنیتی مانند استفاده از HTTPS، بروزرسانی نرمافزارها، مدیریت دسترسیها، تهیه Backup و رعایت اصول توسعه امن استفاده شود.
اگر از هاست اشتراکی استفاده میکنید، معمولاً فعالسازی و مدیریت ModSecurity توسط شرکت هاستینگ انجام میشود. در سرویسهایی مانند VPS یا سرور اختصاصی، امکان کنترل و شخصیسازی Ruleها بیشتر خواهد بود.
سوالات متداول درباره ModSecurity
ModSecurity چیست؟
ModSecurity یک Web Application Firewall یا WAF متنباز است که درخواستهای HTTP ورودی به سایت را بررسی میکند و میتواند الگوهای حملات رایج وب مانند SQL Injection و XSS را شناسایی و مسدود کند.
آیا ModSecurity یک فایروال معمولی است؟
خیر. ModSecurity یک فایروال در سطح وب یا WAF است و روی درخواستهای HTTP و رفتارهای مربوط به برنامه وب تمرکز دارد؛ در حالی که فایروالهای شبکه بیشتر روی ترافیک شبکه و ارتباطات تمرکز میکنند.
ModSecurity از چه حملاتی جلوگیری میکند؟
ModSecurity میتواند برای شناسایی حملاتی مانند SQL Injection، Cross-Site Scripting، File Inclusion، Path Traversal و برخی درخواستهای مخرب HTTP استفاده شود.
آیا ModSecurity امنیت سایت را کامل تضمین میکند؟
خیر. ModSecurity فقط یک لایه امنیتی اضافه است و جایگزین مواردی مانند بروزرسانی CMS، مدیریت دسترسی، استفاده از رمزهای قوی، SSL و Backup نیست.
آیا فعال کردن ModSecurity باعث کند شدن سایت میشود؟
ModSecurity برای بررسی درخواستها مقداری پردازش انجام میدهد، اما در تنظیمات استاندارد معمولاً تأثیر قابل توجهی روی سایت ندارد. در سایتهای پرترافیک، تنظیم صحیح Ruleها اهمیت بیشتری پیدا میکند.
چرا بعد از فعال کردن ModSecurity خطای 403 دریافت میکنم؟
معمولاً دلیل این خطا فعال شدن یک Rule امنیتی برای یک درخواست سالم است. در این شرایط باید Log بررسی شود و Rule مشکلساز اصلاح یا استثنا شود.
آیا ModSecurity برای وردپرس مناسب است؟
بله. ModSecurity میتواند یک لایه امنیتی مناسب برای سایتهای وردپرسی باشد؛ اما باید همراه با بروزرسانی وردپرس، افزونهها، قالب و سایر اقدامات امنیتی استفاده شود.
آیا ModSecurity جایگزین SSL است؟
خیر. SSL ارتباط بین کاربر و سایت را رمزگذاری میکند، اما ModSecurity درخواستهای وب را بررسی میکند. این دو ابزار مکمل یکدیگر هستند.